
De ani de zile spun același lucru: evitați să cumpărați și folosiți smartphone-uri Android ieftine, de la branduri de care nu ați auzit pentru că pe lângă faptul că sunt proaste din punct de vedere harwdare, nu aveți nici suport și mai rău, ele vin cu malware preinstalat. Și odată ce începeți să le folosiți, ele devin instrumente de monitorizare și încep să facă chestii despre care nu aveți habar, inclusiv să vă implice în operații dubioase.
Am citit un material Bitdefender despre malware-ul Midnight Mimosa unde e descris malware-ul: vine preinstalat în firmware-ul de pe telefoane Android ieftine, majoritatea fake-uri ce imită modele scumpe de la Samsung și poate face chestii urâte de la instalarea unor aplicații terțe, afișarea de reclame, folosirea drept proxy pentru diverse alte operații ce implică malware. Practic, cumpărând și folosind un telefon de acest gen nu faceți altceva decât să deveniți parte a unor operațiuni complexe de fraudă.
Telefoanele în cauză sunt de cele mai multe ori foarte ieftine, folosesc cipset-uri ieftine MediaTek și sunt făcute de branduri dubioase (da, chinezești) ca să semene foarte tare ca aparate de top, de exemplu flagship-urile Samsung. Mimosa e preinstalat pe telefon, are drepturi depline și din cauza acestui lucru poate să facă lucruri fără ca utilizatorul să știe sau să poată interveni – de la instalarea de aplicații terțe, afișare de reclame, furt de date și pot folosi conexiunea la internet a telefonului pentru a direcționa traficul altor persoane. Mai rău e că poate comunica cu server-ele controlate de atacator și de acolo primește instrucțiuni și în felul ăsta pot deveni parte a unor rețele de dispozitive compromise, cunoscute sub denumirea de botnet, care pot fi utilizate pentru diverse activități informatice abuzive, inclusiv pentru susținerea unor atacuri distribuite de blocare a serviciilor online. Și pentru că amenințarea este integrată în componentele sistemului de operare, eliminarea aplicațiilor suspecte sau revenirea la setările din fabrică nu garantează înlăturarea acesteia. Remedierea completă poate necesita înlocuirea software-ului de sistem cu o versiune sigură, furnizată de producător.
Spre deosebire de atacurile uzuale asupra dispozitivelor mobile, în care utilizatorul este păcălit să descarce o aplicație periculoasă, Midnight Mimosa exploatează compromiterea software-ului instalat pe telefon înainte de comercializare. În aceste condiții, simpla evitare a aplicațiilor din surse necunoscute nu mai este suficientă pentru prevenirea infectării.
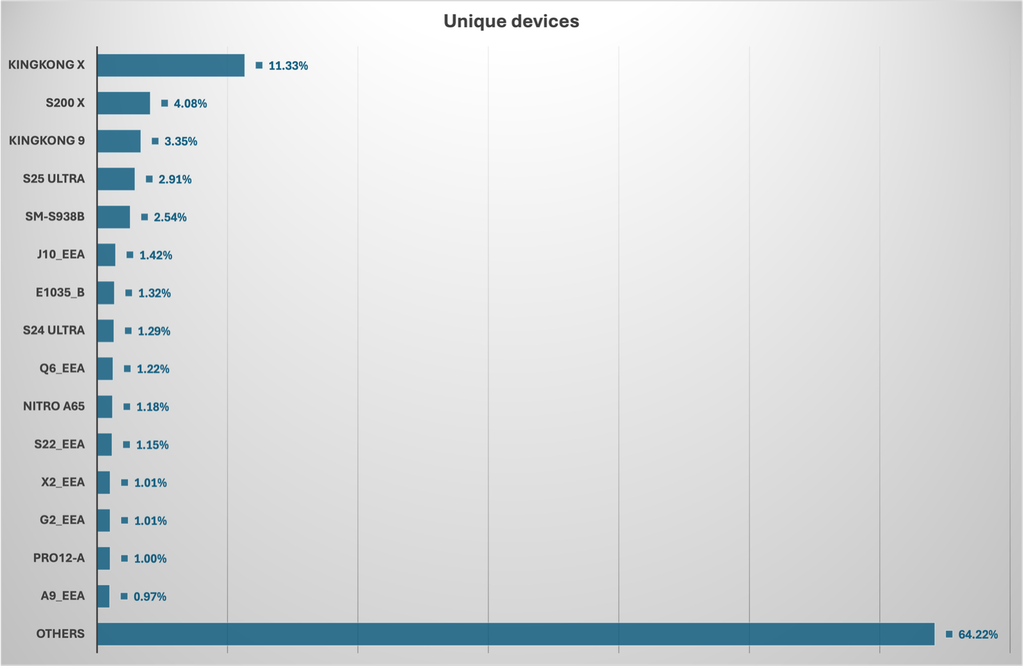
Văd că Bitdefender nu dă nume concrete de branduri (o scurtă referire la “S200 X” Doogee și “KINGKONG X” Cubot) și modele care au acest malware pe el – nu înțeleg de ce fac articol larg pe tema asta și în același timp se ascund să arate cu degetul către făptași. Poate pentru că nu pot dovedi că instalarea Midnight Mimosa se face în mod voit de producătorul telefonului sau e o operație realizată în lanțul de distribuție, după ce acestea au plecat de pe linia de producție.
Avem un tabel cu modelele de smartphone-uri afectate de Mimosa – referirile la S26 sau S22 nu sunt pentru modele Samsung ci cu fake-uri chinezești:
Semnele că smartphone-ul ar putea fi compromis
Există semne care vă pot sugera că se întâmplă ceva dubios pe smartphone și totul începe cu faptul că apar aplicații pe care nu le-ați instalat, sau că sunteți bombardați cu reclame. Apoi bateria se consumă foarte repede, vă crește nejustificat traficul de internet, observați că telefonul e mereu încins sau nu îl mai puteți controla.
Ce puteți face în momentul în care suspectați că ceva e în neregulă cu smartphone-ul? Păi de exemplu să puneți o aplicație de securitate cu care să scanați dispozitivul, deși dacă malware-ul e complex, acesta va bloca instalarea sau va putea să se izoleze. Aiurea e că nici resetarea telefonului la setările din fabrică nu rezolvă problema, pentru că așa cum am mai spus, Mimosa e deja prezent în firmware, cu drepturi de acces depline.
Pentru reducerea riscurilor asociate dispozitivelor Android compromise, specialiștii Bitdefender recomandă:
- Achiziționarea telefoanelor din surse de încredere. Utilizatorii ar trebui să aleagă comercianți cunoscuți și producători care oferă informații clare despre dispozitive și actualizările de securitate disponibile.
- Verificarea autenticității dispozitivului. Înainte de cumpărare, este importantă confirmarea modelului exact, consultarea recenziilor independente și evitarea ofertelor care promovează telefoane premium la prețuri neobișnuit de mici.
- Actualizarea sistemului de operare și a aplicațiilor. Instalarea actualizărilor oficiale contribuie la reducerea riscurilor, chiar dacă nu poate elimina automat o amenințare integrată în software-ul de sistem.
- Verificarea aplicațiilor instalate și a certificării Google Play Protect. Aplicațiile necunoscute și lipsa certificării pot reprezenta motive suplimentare pentru verificarea telefonului.
- Utilizarea unei soluții de securitate informatică de încredere. Aceasta poate identifica aplicații periculoase și comportamente suspecte, inclusiv atunci când programele încearcă să se prezinte drept componente legitime ale sistemului.
- Evitarea utilizării dispozitivelor suspecte pentru activități sensibile. Până la clarificarea situației, utilizatorii ar trebui să evite accesarea serviciilor bancare, autentificarea în conturi importante și stocarea informațiilor confidențiale.
- Contactarea comerciantului sau a producătorului în cazul confirmării compromiterii. Dacă amenințarea este integrată în software-ul dispozitivului și nu poate fi eliminată prin metode obișnuite, înlocuirea telefonului sau solicitarea rambursării banilor poate reprezenta cea mai sigură soluție.
Sper că informația asta o să vă ajute să decideți mai bine ce branduri folosiți și cum să detectați dacă aveți malware preinstalat pe actualul telefon.